


歐盟《網路韌性法案》(CRA),即《歐盟法規》(EU)2024/2847,針對在歐盟市場銷售的含數位元素產品,訂定強制性資安要求。EtherWAN 以通過 IEC 62443 認證的安全開發流程、經獨立驗證的產品資安功能與協同漏洞應變機制為基礎,持續推動風險評估、技術文件、支援期間、安全更新及法規通報等工作,為工業乙太網路產品與生命週期流程因應 CRA 做好準備。
製造商必須履行的核心資安義務
CRA 針對在歐盟市場提供的含數位元素產品,建立橫向適用的資安要求。製造商必須落實產品資安特性、漏洞處理、技術文件、法規通報及符合性等義務。
安全設計與預設安全
從設計、開發、生產到交付,皆須納入資安風險考量,並採用安全的預設組態。
風險與漏洞管理
製造商必須識別、記錄、監控、排定優先順序並修補漏洞,包括第三方元件所帶來的風險。
安全更新與生命週期支援
製造商必須依產品預期使用情境訂定並公開支援期間,於該期間內妥善處理漏洞並提供安全更新。
技術文件、符合性與通報
技術文件、符合性評鑑、CE 標誌、使用者資訊及限時法規通報,皆為 CRA 的核心義務。
CRA 實施時程與重要期限
CRA 採分階段實施,讓製造商有時間調整產品、流程、技術文件及漏洞通報機制。
開始準備分階段實施的 CRA 義務。
符合性評鑑機構的通知規則開始適用。
遭積極利用的漏洞與嚴重事件開始適用通報義務。
大多數要求開始適用於 CRA 範圍內的產品。
奠定產品資安與法規因應基礎
EtherWAN 透過通過 IEC 62443-4-1 認證的安全開發流程、取得 IEC 62443-4-2 認證的工業乙太網路交換器,以及制度化的產品漏洞應變機制,將資安整合至產品開發與生命週期管理;並以通過 ISO/IEC 27001:2022 認證的資訊安全管理系統,支撐整體產品資安基礎。
通過認證的安全開發流程
通過 IEC 62443-4-1 認證的流程,將資安要求納入規劃、需求、設計、實作、驗證、發布、維護及事件應變等各階段。
了解 IEC 62443-4-1 認證通過認證的產品資安功能
EtherWAN 多款工業乙太網路交換器系列已通過獨立的 IEC 62443-4-2 認證,證實具備標準所定義的元件層級資安功能。
瀏覽認證產品協同漏洞揭露與應變
EtherWAN 產品資安事件應變團隊(PSIRT)建立制度化管道,負責接收、調查、協調及對外溝通產品資安漏洞。
前往 EtherWAN PSIRT以既有資安能力推進 CRA 準備
EtherWAN 以通過認證的安全開發、產品資安與漏洞應變能力為基礎,聚焦各項產品因應 CRA 所需的實務工作。
產品資安風險評估
依產品進行個別評估,涵蓋預定用途、可合理預見的使用方式、運作環境、應受保護的資產,以及適用的基本資安要求。
元件與 SBOM 治理
持續強化元件紀錄、第三方相依項目管理、漏洞監控,以及軟體物料清單(SBOM)管理實務。
支援期間與安全更新
依產品預期使用方式與生命週期義務,訂定產品支援期間、安全更新機制、修補作業,以及提供給客戶的相關資訊。
CRA 通報流程
針對影響產品資安且遭積極利用的漏洞與嚴重事件,建立內部升級、評估、通報及證據保存流程。
技術文件與符合性準備
依循歐盟執委會已發布的 CRA 指引及持續進行的標準化工作,準備產品技術文件、安全使用資訊、符合性證據,以及各產品的評鑑規劃。
將 CRA 準備延伸至您的自有品牌產品組合
針對 OEM 與自有品牌專案,EtherWAN 與品牌商應明確界定產品識別、市場角色、技術文件、漏洞應變、更新責任及生命週期支援等分工。
EtherWAN 結合台灣在地設計製造、通過 IEC 62443 認證的開發流程、具認證的工業網路平台及成熟的 OEM 服務,依雙方約定的專案範圍,協調可提供的產品資訊、技術證據、漏洞處理、安全更新與生命週期溝通。
以資安需求為核心的產品選型
EtherWAN 可依應用、效能、環境及資安需求,協助合作夥伴評估工業乙太網路平台,並於適用時提供通過 IEC 62443-4-2 認證的產品選項。
自有品牌內容與識別整合
裝置標籤、包裝、手冊、產品機殼及麥拉標籤皆可依合作夥伴品牌進行客製;專案所需的安全使用說明與產品資訊,也可納入文件整備流程共同協調。
認證與技術證據
視所選產品與雙方約定的專案範圍,可提供的證書副本、評鑑報告、測試資訊及 IEC 62443 相關證據,可支援客戶評估與技術檔案準備。
漏洞應變協調
EtherWAN 的 PSIRT 機制可支援 EtherWAN 與自有品牌合作夥伴之間,依專案需求協調漏洞接收、評估、資安溝通、緩解及修補作業;CRA 通報責任則依各方實際市場角色而定。
生命週期與變更溝通
OEM 專案可事先界定產品變更、可用安全更新、支援期間資訊及產品終止(EOL)通知的溝通方式,協助各方履行約定的生命週期管理與客戶溝通責任。
製造與售後服務延續性
台灣在地設計製造、製程管理、產品測試、交付協調及售後技術支援,為長期 OEM 專案提供穩定的營運基礎。
通過 IEC 62443-4-2 認證的工業乙太網路交換器
針對高頻寬骨幹、高功率 PoE、電力網路、分區隔離的 OT 環境及強固型基礎設施部署,選擇具備資安能力的工業網路連線方案。
IG5 L Rack Series
適用於電力與變電站網路、符合 IEC 61850-3/IEEE 1613 的工業網管型交換器。
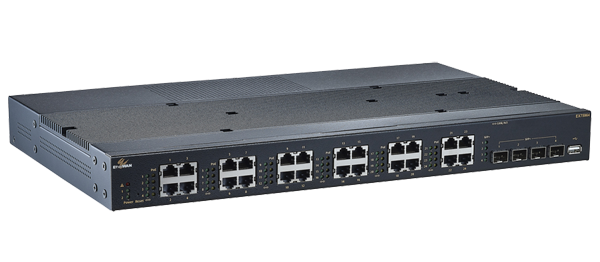
EX75900 Series
強固型機架式 PoE 平台,單埠最高 90 W,總 PoE 功率預算達 720 W。
IG5 SV Series
短機身變電站交換器,支援 PoE、10G 上行鏈路及強固環境設計。
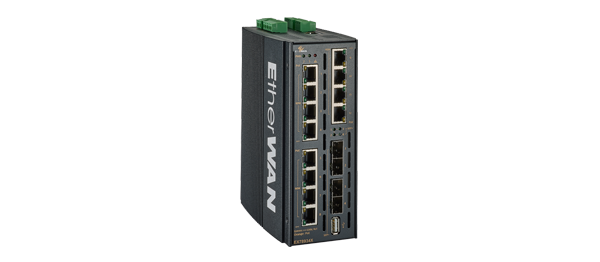
EX78900X Series
工業級 IEEE 802.3bt PoE 交換器,配備 12 埠 Gigabit PoE 及 4 埠 10G SFP+ 上行鏈路。
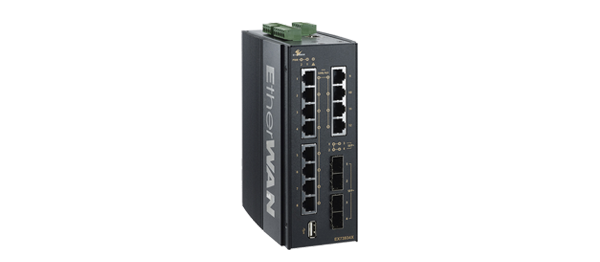
EX73900X Series
強固型 Gigabit 網管交換器,配備 4 埠 10G SFP+ 上行鏈路,適用於高可用 OT 骨幹網路。
EX78900E Series
強固型網管 PoE 交換器,提供彈性的工業存取與邊緣連線。
快速掌握 CRA 準備重點
以下內容僅提供一般性概覽。各產品是否適用 CRA 及其符合性評鑑途徑,仍應依最終使用情境與現行法規指引個別評估。
什麼是歐盟《網路韌性法案》(CRA)?
《網路韌性法案》即《歐盟法規》(EU)2024/2847,針對在歐盟市場銷售的含數位元素產品建立橫向適用的資安要求,涵蓋產品資安特性及整個生命週期的漏洞處理。
CRA 是否適用於工業乙太網路交換器?
工業乙太網路交換器若在歐盟市場提供,且具備直接或間接的邏輯或實體資料連線,可能落入 CRA 適用範圍。產品分類及適用的符合性評鑑途徑,取決於產品核心功能、預定用途與現行法規指引。
CRA 各項要求何時開始適用?
CRA 已於 2024-12-10 生效。遭積極利用的漏洞與嚴重產品資安事件之通報義務,自 2026-09-11 起適用;大多數其他要求則自 2027-12-11 起適用,但仍須依 CRA 過渡條款判定。
CRA 要求製造商通報哪些事項?
自 2026-09-11 起,製造商必須通報遭積極利用的漏洞,以及影響產品資安的嚴重事件。依 CRA 規定,製造商在知悉後 24 小時內須提出早期預警,並於 72 小時內提交較完整的通報,另須在適用期限內提出最終報告。
取得 IEC 62443 認證是否代表產品已自動符合 CRA?
不是。IEC 62443 可提供重要的技術與流程基礎,但是否符合 CRA,仍取決於產品適用範圍與分類、資安風險評估、技術文件、漏洞處理、法規通報、適用的調和標準,以及所需的符合性評鑑程序。
OEM 或自有品牌專案由誰負責履行 CRA 義務?
責任歸屬取決於產品如何標示品牌、是否經過修改,以及以何種方式投放歐盟市場。以自身名稱或商標銷售產品的企業,依 CRA 可能被視為製造商,因此各專案均應明確界定適用角色與責任。
CRA 所稱的「支援期間」是什麼?
製造商必須依產品預期使用情境訂定並公開支援期間;在該期間內,必須有效處理產品漏洞,並依適用的 CRA 要求提供安全更新。
EtherWAN 如何處理產品資安漏洞?
EtherWAN 設有產品資安事件應變團隊(PSIRT),負責接收漏洞通報,並協調調查、內部應變、對外溝通、風險緩解,以及視需要發布資安公告。
EtherWAN 如何準備因應 CRA?
EtherWAN 以通過 IEC 62443-4-1 認證的安全開發流程、取得 IEC 62443-4-2 認證的產品資安功能、PSIRT 漏洞應變機制,以及 ISO/IEC 27001:2022 資訊安全管理系統為基礎,推動 CRA 準備。目前重點涵蓋產品風險評估、元件與 SBOM 治理、支援期間、安全更新、通報流程及技術文件。
打造可因應持續演進資安要求的韌性工業網路
探索 EtherWAN 通過 IEC 62443 認證的安全開發基礎與工業乙太網路解決方案,打造安全、可靠且具備生命週期支援能力的 OT 連線。


