


EUサイバーレジリエンス法(CRA)
進化するEUサイバーセキュリティ要件に対応する産業用ネットワークへ。
EUサイバーレジリエンス法(CRA)は、規則(EU)2024/2847として、EU市場で提供されるデジタル要素を含む製品に対し、サイバーセキュリティ要件を義務付ける規則です。EtherWANは、IEC 62443認証に基づくセキュア開発プロセス、第三者認証を取得した製品セキュリティ機能、協調的な脆弱性対応体制を基盤に、リスク評価、技術文書、サポート期間、セキュリティアップデート、規制当局への報告など、産業用イーサネット製品のCRA対応を進めています。
製造者に求められるCRA対応
CRAは、EU市場で提供されるデジタル要素を含む製品に横断的なサイバーセキュリティ要件を定めています。製造者には、製品のセキュリティ特性、脆弱性対応、技術文書、規制当局への報告、適合性評価などへの対応が求められます。
セキュア・バイ・デザイン/デフォルト
設計、開発、製造から提供に至るまでサイバーセキュリティリスクを考慮し、安全な初期設定を採用する必要があります。
リスクおよび脆弱性管理
製造者は、第三者コンポーネントに起因するリスクを含め、脆弱性の特定、記録、監視、優先順位付け、修正を行う必要があります。
セキュリティアップデートとライフサイクルサポート
製造者は、製品の想定使用期間を踏まえてサポート期間を設定・公表し、その期間中、脆弱性に適切に対応してセキュリティアップデートを提供する必要があります。
技術文書、適合性評価および報告
技術文書、適合性評価、CEマーキング、利用者への情報提供、期限内の規制報告は、CRAにおける主要な義務です。
CRAの適用スケジュールと主な期限
CRAは段階的に適用され、製造者は製品、プロセス、技術文書、脆弱性報告体制を整備するための期間を確保できます。
段階的に適用されるCRA要件への対応準備が始まります。
適合性評価機関の届出に関する規定が適用されます。
積極的に悪用されている脆弱性および重大なインシデントの報告義務が始まります。
CRAの対象製品に主要要件が適用されます。
製品セキュリティと規制対応を支える基盤
EtherWANは、IEC 62443-4-1認証を取得したセキュア開発プロセス、IEC 62443-4-2認証を取得した産業用イーサネットスイッチ、体系化された製品脆弱性対応を通じて、製品開発とライフサイクル管理にセキュリティを組み込んでいます。これらの製品セキュリティ基盤は、ISO/IEC 27001:2022認証を取得した情報セキュリティマネジメントシステムによって支えられています。
認証取得済みのセキュア開発プロセス
IEC 62443-4-1認証プロセスにより、企画、要件定義、設計、実装、検証、リリース、保守、インシデント対応の各段階にセキュリティを組み込んでいます。
IEC 62443-4-1認証について第三者認証を取得した製品セキュリティ機能
EtherWANの産業用イーサネットスイッチの一部シリーズは、規格で定義されたコンポーネントレベルのセキュリティ機能について、第三者機関によるIEC 62443-4-2認証を取得しています。
認証取得製品を見る脆弱性の協調的開示と対応
EtherWANの製品セキュリティインシデント対応チーム(PSIRT)は、製品の脆弱性情報を受け付け、調査、調整、情報発信を行うための体系的な窓口を提供します。
EtherWAN PSIRTを見る既存のセキュリティ基盤を活かしたCRA対応
EtherWANは、認証取得済みのセキュア開発、製品セキュリティ、脆弱性対応を基盤として、製品ごとに必要となるCRA対応を進めています。
製品サイバーセキュリティリスク評価
製品ごとに、意図された用途、合理的に予見可能な使用方法、運用環境、保護対象資産、適用される基本的なサイバーセキュリティ要件を評価します。
コンポーネントおよびSBOM管理
コンポーネント情報、第三者依存関係の管理、脆弱性監視、ソフトウェア部品表(SBOM)の運用を継続的に強化します。
サポート期間とセキュリティアップデート
製品の想定使用方法とライフサイクル上の義務を踏まえ、サポート期間、セキュアな更新方式、修正プロセス、お客様向け情報を整備します。
CRA報告プロセス
製品セキュリティに影響する、積極的に悪用されている脆弱性および重大なインシデントについて、社内エスカレーション、評価、報告、証拠保全のプロセスを整備します。
技術文書と適合性評価への対応
欧州委員会が公表したCRAガイダンスと進行中の標準化作業を踏まえ、製品技術文書、安全な使用に関する情報、適合性を示す証拠、製品別の評価計画を整備します。
自社ブランド製品にもCRA対応を展開
OEM・プライベートブランド案件では、製品識別、市場での役割、技術文書、脆弱性対応、更新責任、ライフサイクルサポートについて、EtherWANとブランドオーナー間の責任分担を明確にする必要があります。
EtherWANは、台湾での設計・製造、IEC 62443認証開発プロセス、認証取得済みの産業用ネットワークプラットフォーム、豊富なOEMサービスを組み合わせ、合意した案件範囲に応じて、製品情報、技術的根拠、脆弱性対応、セキュリティアップデート、ライフサイクル情報を連携します。
セキュリティ要件に基づく製品選定
EtherWANは、用途、性能、設置環境、セキュリティ要件に基づく産業用イーサネットプラットフォームの評価を支援し、必要に応じてIEC 62443-4-2認証取得製品をご提案します。
プライベートブランド仕様への対応
装置ラベル、梱包、マニュアル、筐体、マイラーラベルをパートナーのブランド仕様に合わせてカスタマイズできます。案件固有の安全使用情報や製品情報についても、文書整備の一環として調整します。
認証および技術的根拠
選定製品と合意した案件範囲に応じて、認証書の写し、評価報告書、試験情報、IEC 62443関連資料を提供し、お客様による評価と技術文書の整備を支援します。
脆弱性対応の連携
EtherWANのPSIRT体制は、案件に応じてEtherWANとプライベートブランドパートナー間の脆弱性受付、評価、セキュリティ情報の発信、緩和策、修正対応を連携します。CRAに基づく報告責任は、各社の市場での役割に応じて決まります。
ライフサイクルおよび変更情報の連携
OEM案件では、製品変更、利用可能なセキュリティアップデート、サポート期間、製品終息(EOL)通知の連携方法をあらかじめ定め、各社が合意したライフサイクル管理と顧客対応の責任を果たせるようにします。
製造・アフターサービスの継続性
台湾での設計・製造、生産管理、製品試験、納入調整、アフターサービスにより、長期的なOEM案件を支える安定した運用基盤を提供します。
IEC 62443-4-2認証 産業用イーサネットスイッチ
広帯域バックボーン、高出力PoE、電力ネットワーク、セグメント化されたOT環境、堅牢なインフラ向けに、セキュリティ機能を備えた産業用ネットワーク製品を選定できます。
IG5 L Rack Series
電力・変電所ネットワーク向けのIEC 61850-3/IEEE 1613準拠産業用マネージドスイッチ。
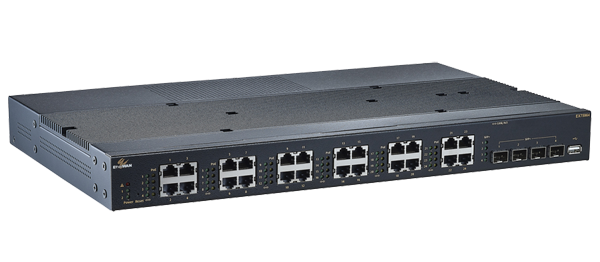
EX75900 Series
1ポート最大90 W、総PoE給電容量720 Wに対応する堅牢型ラックマウントPoEプラットフォーム。
IG5 SV Series
PoE、10Gアップリンク、耐環境設計に対応した省奥行き変電所向けスイッチ。
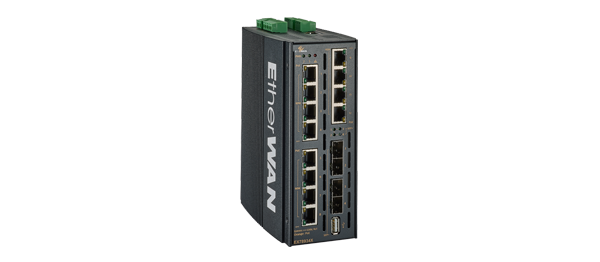
EX78900X Series
12ポートのGigabit PoEと4ポートの10G SFP+アップリンクを搭載した産業用IEEE 802.3bt PoEスイッチ。
EX73900X Series
4ポートの10G SFP+アップリンクを備え、高可用性OTバックボーンに適した堅牢型Gigabitマネージドスイッチ。
EX78900E Series
柔軟な産業用アクセスおよびエッジ接続を実現する堅牢型マネージドPoEスイッチ。
CRA対応に関するよくあるご質問
以下は一般的な概要です。製品ごとのCRA適用可否および適合性評価手順は、最終的な用途と最新の規制ガイダンスに基づいて個別に評価する必要があります。
EUサイバーレジリエンス法(CRA)とは何ですか?
サイバーレジリエンス法はEU規則(EU)2024/2847です。EU市場で提供されるデジタル要素を含む製品に横断的なサイバーセキュリティ要件を定め、製品のセキュリティ特性とライフサイクル全体にわたる脆弱性対応を対象とします。
CRAは産業用イーサネットスイッチにも適用されますか?
産業用イーサネットスイッチがEU市場で提供され、直接または間接的な論理接続・物理接続を備える場合、CRAの適用対象となる可能性があります。製品分類と適用される適合性評価手順は、製品の中核機能、意図された用途、最新の規制ガイダンスによって異なります。
CRAの各要件はいつから適用されますか?
CRAは2024年12月10日に発効しました。積極的に悪用されている脆弱性および重大な製品セキュリティインシデントの報告義務は2026年9月11日から適用され、その他の主要要件は、CRAの経過措置に従い2027年12月11日から適用されます。
CRAに基づき製造者が報告すべき事項は何ですか?
2026年9月11日以降、製造者は、積極的に悪用されている脆弱性および製品セキュリティに影響する重大なインシデントを報告する必要があります。CRAでは、認識後24時間以内の早期警告、72時間以内の詳細報告、さらに所定期限内の最終報告が求められます。
IEC 62443認証を取得すれば、自動的にCRA適合となりますか?
いいえ。IEC 62443は重要な技術・プロセス基盤となりますが、CRAへの適合には、製品の適用範囲と分類、サイバーセキュリティリスク評価、技術文書、脆弱性対応、規制報告、適用される整合規格、必要な適合性評価手順も関係します。
OEM・プライベートブランド案件では、誰がCRA上の責任を負いますか?
責任は、製品のブランド表示、変更の有無、EU市場への提供方法によって異なります。自社名または商標で製品を販売する企業は、CRA上の製造者とみなされる可能性があるため、案件ごとに各社の役割と責任を明確にする必要があります。
CRAにおける「サポート期間」とは何ですか?
製造者は、製品の想定使用期間を踏まえてサポート期間を設定・公表する必要があります。その期間中、製品の脆弱性に適切に対応し、適用されるCRA要件に従ってセキュリティアップデートを提供します。
EtherWANは製品の脆弱性にどのように対応しますか?
EtherWANは製品セキュリティインシデント対応チーム(PSIRT)を設置し、脆弱性情報の受付、調査、社内対応、情報発信、リスク緩和、必要に応じたセキュリティアドバイザリの公開を調整します。
EtherWANはCRAにどのように対応していますか?
EtherWANは、IEC 62443-4-1認証のセキュア開発プロセス、IEC 62443-4-2認証の製品セキュリティ機能、PSIRTによる脆弱性対応、ISO/IEC 27001:2022認証の情報セキュリティマネジメントを基盤にCRA対応を進めています。現在は、製品リスク評価、コンポーネントおよびSBOM管理、サポート期間、セキュリティアップデート、報告プロセス、技術文書に重点を置いています。
セキュリティ要件に応える産業用ネットワークへ
IEC 62443認証に基づくEtherWANのセキュア開発基盤と産業用イーサネットソリューションで、安全性、信頼性、ライフサイクルサポートを備えたOTネットワークを構築できます。


